


Киберщит для пензенского бизнеса: как защитить предприятие, когда специалистов не хватает, а угрозы безопасности растут
.jpg)
— Кто сегодня чаще всего атакует российские компании? Это хакеры-одиночки или целые организации?
— Угрозы можно разделить на три основных типа. Первый — так называемые «скриптовые детишки». Это новички, которые скачивают готовые скрипты из интернета и пытаются атаковать сайты ради опыта или репутационного ущерба. От них, как правило, помогает базовый антивирус.
Вторая категория — вымогатели. Это уже профессионалы. Они широким гребнем сканируют интернет в поисках уязвимостей, находят их и шифруют данные, требуя выкуп. Таким злоумышленникам неинтересно долго «ковыряться» в одной компании, если она защищена, они идут дальше туда, где можно поживиться быстрее.
И, наконец, третья, самая серьезная категория — это «киберармия». Это специальные группы, которые работают 24/7 и целенаправленно атакуют конкретные организации. Их цель — остановить производство, украсть данные, чертежи или ноу-хау. У них нет ограничения по времени и есть большие бюджеты на приобретение средств проникновения. Именно поэтому в статистике атак лидируют промышленность и здравоохранение.
— Какие тренды наблюдаются в сегменте DDoS-атак и искусственного интеллекта? ИИ уже умеет взламывать сайты?
— Мы видим, что DDoS-атаки, направленные на отказ в обслуживании, становятся все масштабнее. Мы фиксировали атаки продолжительностью до ста часов и мощностью около 626 гигабит в секунду. При этом инфраструктура для таких атак (бот-фермы) дешевеет с каждым годом.
Что касается искусственного интеллекта, то прямо сейчас сказать ему «взломай мне этот сайт» не получится. Для сложного целевого взлома хорошо защищенных систем возможностей ИИ пока не хватает. Однако он отлично справляется с поиском известных уязвимостей и генерацией дипфейков. Подделать голос или видео начальника в мессенджере — дело нескольких минут даже на слабом компьютере.
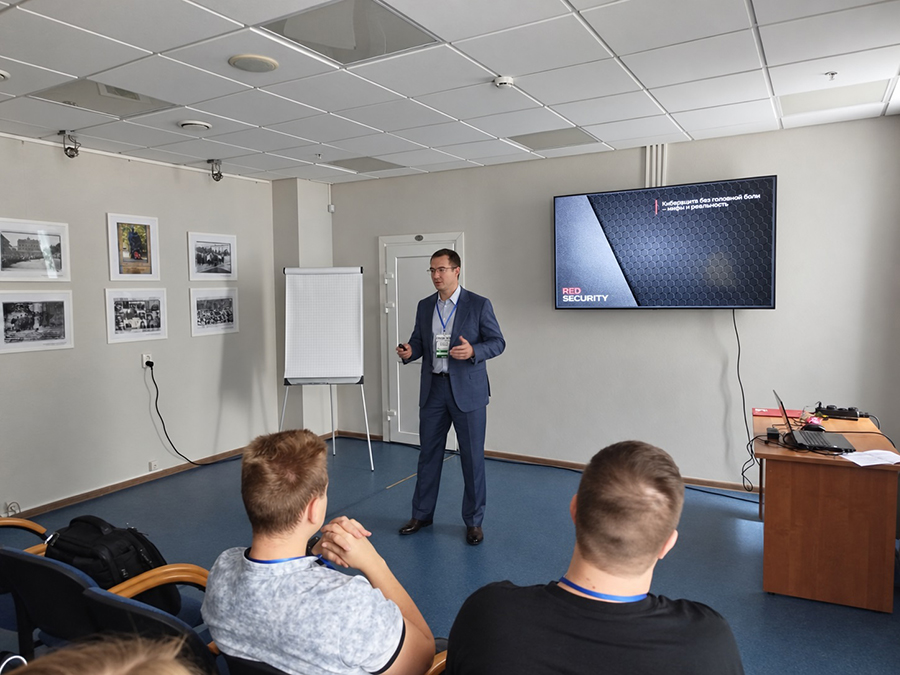
— У многих пензенских предприятий объективно нет своего отдела по кибербезопасности. Руководство ссылается на кадровый и бюджетный дефицит. Что делать бизнесу?
— Это как раз та ситуация, где идеально работает модель MSS (Managed Security Services — управляемые службы безопасности) — сервисы кибербезопасности на основе аутсорсинга. Проведем аналогию. Вы же не держите в штате компании врача-фельдшера на все случаи жизни? Вы идете в поликлинику или вызываете специалиста. То же самое с кибербезопасностью. Содержать штат дорогих специалистов, покупать и обслуживать сложные системы мониторинга — это огромные бюджеты. Аутсорсинг снимает эту головную боль. Вы получаете доступ к команде профессионалов и современным инструментам по подписке, что в долгосрочной перспективе обходится дешевле. При этом мы не загоняем клиента в жесткие рамки одного вендора: мы используем разные решения, давая заказчику возможность выбора.
— Можете объяснить нашим читателям, не погружаясь в технические дебри, из чего вообще состоит защита предприятия?
— Мне нравится аналогия с домом. Представьте, что ваша инфраструктура — это дом. Ограда и забор — это межсетевые экраны (файрволы), которые не пропускают злоумышленников на входе. Замок на двери состоит из двух частей: парольная политика и многофакторная аутентификация (тот самый второй код из СМС). Сигнализация — это SIEM-система, которая собирает все логи, анализирует их и говорит: «Здесь аномалия, здесь угроза». Видеокамера — это удаленный мониторинг, чтобы видеть, что происходит, из любой точки мира. Дымоход — это тестирование на проникновение (пинтест), ведь это отверстие, через которое можно проникнуть внутрь, и его нужно регулярно проверять. Ну а собаки, бегающие по территории, — это антивирусы, активно-пассивная защита.
— Многие руководители экономят на информационной безопасности, надеясь, что их бизнес попросту не интересен для киберпреступников? Может ли помочь здесь ужесточение требований госрегуляторов?
— Скажу вам, что это сомнительная экономия, даже если не учитывать прямые убытки. Времена изменились. Раньше штраф за утечку персональных данных мог составлять фиксированные 50 тысяч рублей. Скажем, для крупного сервиса доставки это были сущие копейки, которые никак не влияли на бизнес. Сейчас штрафы стали оборотными, и это сильно добавило желания исполнять нормы регуляторов.
Более того, недавно выходили указы, касающиеся, в том числе, последствий игнорирования требований безопасности. Требования регуляторов ужесточаются, и риски для бизнеса растут не по дням, а по часам.
Кроме того, есть такое понятие, как оценка рисков. Скажем, у вас палатка с шаурмой. Если ее взломают, что произойдет? Ну у нее, скажем, вывеска погаснет. Повлияет ли это на производство шаурмы? Очевидно, нет. А если это условный маркетплейс, и он будет простаивать целый день, то, очевидно, это важно. То есть в этом случае, конечно, нужно повышенное внимание уделить информационной безопасности. Надо исходить из обстоятельств.

— Вы говорили о повышении киберграмотности как об одном из способов усилить безопасность. Есть ли пример, когда именно подготовленный сотрудник предотвратил подобный инцидент?
— Конечно, их миллионы. И я не преувеличиваю. Смотрите, ведь что такое атака социнженерии? Это когда кто-то представляется кем-то и просит либо что-то сделать, либо что-то не сделать. Мы постоянно читаем новости про то, как очередная пенсионерка отдала свои миллионы мошенникам. А сколько не отдали? Думаю — миллион точно. То есть они в этот момент среагировали. Киберграмотность позволяет сократить процент тех, кто послушался мошенников. Хотя снизить вероятность обмана до 0%, к сожалению, невозможно. Позволю себе маленький экскурс. Один американский специалист по информационной безопасности, который занимается киберграмотностью и психологическими приемами, рассказывал, как ехал на конференцию из одного штата в другой, и ему позвонили со словами: «Мы доставка, код нам скажите, мы вам под дверь бросим коробку». А он как раз заказывал что-то и сказал код. И только потом подумал, что ситуация выглядит странно. Никакой коробки, естественно, не было, а код-то он назвал. То есть даже человек, который 20 лет занимается киберграмотностью, может стать жертвой мошенников. Поэтому стопроцентной защиты нет, но киберпросвещение сильно осложнит мошенникам жизнь.
— С чего начать бизнесу, который только сейчас осознал всю серьезность угроз? И что делать обычному человеку?
— Как говорил древнекитайский мыслитель Сунь Цзы, важно «познать себя». Первый шаг— это ИT- и ИБ-аудит. Нужно провести инвентаризацию: понять, какая у вас инфраструктура, какие каналы связи, где есть «слепые зоны» и теневая инфраструктура. Только после аудита можно понять, какие требования регуляторов на вас распространяются (провести категоризацию), и выстроить план защиты. У нас, кстати, в команде есть коллеги, которые ранее работали в профильных госорганах, поэтому мы знаем, как правильно закрыть все требования изнутри.
Что касается обычного человека, то здесь на первый план выходит киберграмотность. Привейте себе привычку не верить письмам о «наследстве из Нигерии» и всегда перепроверять запросы на коды подтверждения. Киберграмотность не дает стопроцентной защиты — даже профессионалы иногда попадаются на уловки социнженеров — но она работает как иммунитет: если вы правильно «питаетесь» знаниями, шансы стать жертвой мошенников снижаются на 80%.
.jpg)


.jpg)


